RADIO PUERTO TV
Instagram registra un fallo que elimina publicaciones recientes de usuarios

Usuarios han acudido a la red social X (antigua Twitter) y a Threads para compartir una queja que se ha vuelto recurrente en las últimas horas: la eliminación de publicaciones recientes bajo el pretexto de que habrían violado las políticas de uso.

Instagram está trabajando en una solución para un problema que afecta a los usuarios de España, que en los últimos días han visto desaparecer de sus cuentas publicaciones recientes, sin que realmente infringieran las políticas de la plataforma.

Usuarios de Instagram en España han acudido a la red social X (antigua Twitter) y a Threads para compartir una queja que se ha vuelto recurrente en las últimas horas: la eliminación de publicaciones recientes bajo el pretexto de que habrían violado las políticas de uso.

La situación afecta a fotografías compartidas tanto en cuentas personales como de negocio, en publicaciones que en realidad cumplen con las normas de la comunidad de la red social.

Al respecto, el portavoz de Meta Daniel Chalmeta se ha dirigido a estos usuarios desde su perfil en Threads para tranquilizarles. “Si estáis recibiendo notificaciones de vuestro contenido siendo eliminado/infringe las políticas, no os preocupéis. ¡Estamos en ello!”, ha dicho, en referencia a la solución en la que ya están trabajando.

Tres recomendaciones para convertir su smartphone en un asistente de planificación en este 2024.

Normalmente, una de las principales metas al inicio de cada año, es mejorar la planificación que se tiene, tanto a nivel personal y profesional, de las tareas diarias. Sin embargo, esto puede complicarse si no se logra llevar un orden adecuado. Por ello, especialistas en planificación y productividad recomiendan la utilización de diversas herramientas que apoyen la consecución de esta meta.

Precisamente una de estas herramientas que facilitan la planificación del año, y que utilizamos a diario, es el teléfono móvil o smartphone.

De acuerdo con Johnny Mou, Gerente País de Xiaomi Costa Rica, esto se da porque los smartphones dan accesibilidad directa a un mundo inmenso como lo es el Internet, el cual se complementa de múltiples apps, que se pueden descargar y utilizar desde el teléfono móvil, para facilitar el diario vivir de las personas.

Añadió que algunas de las principales apps que se pueden utilizar en un smartphone son: agendas, salud, cocina, estudio, finanzas, entre otras. “Estas ayudan a alcanzar todas esas metas propuestas para este año”, dijo.

Un ejemplo que brindó, es la app Todoist. Esta, comentó el Gerente País de Xiaomi Costa Rica, permite crear listas de tareas, establecer recordatorios, y seguir el progreso de las tareas programadas. Asimismo, permite establecer metas y proyectos para alcanzar los objetivos personales o de la empresa, a largo plazo.

Sin embargo, ¿cómo un dueño de teléfono móvil puede incorporar en su día a día su móvil como herramienta de planificación para las tareas que realice a nivel personal y profesional? Una forma que recomendó el especialista, es el uso de los recordatorios y alarmas con las que cuenta el smartphone.

“El teléfono nos ofrece múltiples herramientas de uso muy sencillo como lo es el Calendario, Mis Notas; o bien, la misma alarma del teléfono. Estas son totalmente programables para poder hacer uso de recordatorios como las tareas del día, del mes, o bien programar el calendario con un recordatorio para el próximo mes. También levantar un listado en la app Mis Notas donde pueda llevar un control de sus objetivos. Estas funcionalidades de los móviles son muy versátiles y de sencillo uso”, comentó Mou.

Otra de las recomendaciones del especialista, es que el smartphone cuente con una adecuada memoria Ram, esto porque para utilizar el móvil como una herramienta de planificación hay que descargar diversas Apps, lo que, en caso de no tener suficiente capacidad el teléfono puede volverse más lento.

“Un ejemplo de smartphone que se puede utilizar como herramienta de planificación, es el Xiaomi13T. Este, cuenta con un procesador óptimo y una gran memoria Ram, junto con otras características, que lo convierten en un teléfono premium que puede llenarse con múltiples apps para facilitarnos cualquier meta”, dijo Mou.

Otras apps complementarias

Adicionalmente, mencionó el Gerente País de Xiaomi Costa Rica, es importante, además de las apps que apoyen la planificación, aprovechar otras durante este año que potencien la salud física y emocional; así como que impacten directamente, otros sectores, como el de emprendimiento.

“Por ejemplo, el Xiaomi 13T cuenta con apps como Mi fitnes, y diversas herramientas para medir el ritmo cardíaco por medio de la pantalla del móvil. También existen aplicaciones como Myfitnespal, que es una aplicación para llevar una vida más saludable; o Headspace, una app para meditar. También apps para trabajar en el mercado financiero y que pueden ayudar a generar ingresos adicionales o mejorar la salud financiera”, explicó Mou.


Otra ventaja, agrega, es que estas apps en el móvil, pueden generar conectividad con accesorios que complementen su uso, maximizando el resultado y apoyo que da la aplicación y el móvil. Uno de estos accesorios es el Watch de Xiaomi para llevar control sobre la salud de las personas.

Finalmente, el experto de Xiaomi, comentó que otra funcionalidad de los teléfonos móviles, y que puede ayudar a los generadores de contenido o emprendedores, principalmente, es la cámara fotográfica del dispositivo. Esto pensando en que una meta para el 2024 sea mejorar la calidad de los contenidos en imagen para atraer nuevos clientes.

SUTEL crea herramienta con indicadores que apoyan cierre de brecha digital de género

Obtener información sobre la fuerza laboral en el sector de telecomunicaciones según sexo, conocer el porcentaje de viviendas con acceso a telefonía fija y celular según jefatura de la vivienda, saber cuántas mujeres jefas de hogar han sido beneficiadas con el programa Hogares Conectados, o bien, tener información sobre el uso de internet según el sexo y zona, ya es posible gracias a una herramienta que ha dispuesto la Superintendencia de Telecomunicaciones (SUTEL) en su sitio web.

La desagregación de datos por género son un insumo valioso para las entidades que buscan desplegar programas que mejoren las posibilidades de desarrollo de las mujeres y su acceso a las tecnologías. Por ello, la SUTEL decidió crear un tablero digital o “dashboard” que agrega valor al trabajo que realiza la entidad constantemente para robustecer el catálogo de indicadores que dispone a la ciudadanía en general, pero también contribuye al análisis de la problemática por parte de autoridades e instancias relacionadas con el tema.

Los 21 indicadores con perspectiva de género que se crearon ayudarán al seguimiento de la participación de la mujer en el sector de telecomunicaciones y contribuirán al cumplimiento del objetivo N°5 de la Agenda de Desarrollo Sostenible al 2030 y con la resolución N°50 de la Unión Internacional de Telecomunicaciones (UIT).

Con esta herramienta se está adaptando las mediciones a la evolución del sector para que las medidas regulatorias y de promoción del servicio universal logren un mayor efecto en materia de reducción de brechas tecnológicas de género.

“Los datos desagregados por género no solo ponen en evidencia las complejas realidades que viven hombres y mujeres en Costa Rica de cara al acceso y uso de las TICs, sino que ofrecen información vital para el desarrollo de una respuesta integral más eficiente a través de estrategias y políticas más efectivas y con posibilidad de focalización. Frente a la misión de SUTEL de elevar el valor público que genera, este dashboard de indicadores se constituye un instrumento valioso para que las medidas regulatorias y de promoción del Servicio Universal logren un mayor efecto en este campo, facilitando el análisis de todas las entidades involucradas en la materia y la unión de esfuerzos colectivos”, indicó Cinthya Arias Leitón presidenta del Consejo de Sutel.

La información está disponible en la página web de la SUTEL en el siguiente enlace: https://www.sutel.go.cr/pagina/indicadores-genero-telecom

Origen de los datos

La información que se dispondrá tiene su origen en informes y reportes que la Superintendencia obtiene de los operadores y proveedores de servicios de telecomunicaciones, la Encuesta Nacional de Hogares (ENAHO) que realiza el Instituto Nacional de Estadística y Censos (INEC), informes de gestión (mensuales y trimestrales) de los programas y proyectos del Fondo Nacional de Telecomunicaciones (FONATEL) e información que provee el Instituto Mixto de Ayuda Social (IMAS) para atender los programas de FONATEL incluidos en el Plan Nacional de Desarrollo de Tecnología (PNDT).

La NASA retrasa un año las misiones tripuladas para viajar a la Luna

El administrador de la NASA, Bill Nelson, aseguró que las dos misiones programadas para volver a llevar astronautas a la Luna serán aplazadas un año debido a motivos de seguridad.

La vuelta del hombre a la Luna tendrá que esperar. La agencia espacial de Estados Unidos (NASA) retrasará a 2025 la misión tripulada Artemis II, que debe sobrevolar la Luna, y a septiembre de 2026 la misión Artemis III, que enviará astronautas a la Luna, ambas misiones programadas para 2024 y 2025 respectivamente.

En una rueda de prensa telefónica, el administrador de la NASA, Bill Nelson, dijo este martes que la seguridad de la tripulación es su “mayor prioridad” y que las misiones de Artemis necesitan “más tiempo” para estar preparadas.

“Quiero anunciarles que estamos ajustando nuestro cronograma para enviar Artemis II en septiembre de 2025, y para septiembre de 2026 a Artemis III”, explicó Nelson.

Artemis II, misión que estaba inicialmente prevista para noviembre de este año, debe hacer sobrevolar la Luna a cuatro astronautas a bordo de la nave espacial Orión de la NASA. En abril del año pasado se anunció que esa misión de diez días tendrá como comandante a Reid Wiseman y como piloto a Víctor Glover, mientras que como especialistas de la misión irán la astronauta Christina Hammock Koch y Jeremy Hansen.

Artemis II debe servir de antesala de Artemis III, inicialmente prevista para 2025 y con la que la NASA pretende enviar a la primera mujer y al primer afroamericano que pisen la Luna. Nelson explicó en la rueda de prensa que el cambio en el cronograma no alterará la misión Artemis 4, un segundo alunizaje que sigue estando previsto para septiembre de 2028.

El programa Artemis arrancó en 2022 con el sobrevuelo de la Luna por parte de una misión no tripulada y se espera que sirve para una futura exploración de Marte. El administrador de la NASA dijo que se ha entrado en una “era dorada” de la exploración espacial, que abre la puerta a la exploración de Marte y a desvelar los “secretos” de la formación del sistema solar.

Descubren vulnerabilidad desconocida en iPhones utilizada en “Operation Triangulation”

El ataque APT fue descubierto a mediados de 2023 por Kaspersky. La nueva vulnerabilidad permite a los atacantes saltarse la protección de memoria en iOS 16.6 o versiones anteriores.
El Equipo de Investigación y Análisis Global de Kaspersky (GReAT) revela una vulnerabilidad de hardware desconocida hasta ahora en los iPhones, que desempeñó un papel clave en los últimos ataques llevados a cabo por la campaña de espionaje ‘Operation Triangulation’; una amenaza persistente avanzada (APT) dirigida a dispositivos Apple y descubierta a mediados de 2023 por la empresa de ciberseguridad. Esta vulnerabilidad permite a los atacantes saltarse la protección de memoria en iPhones con versiones de iOS 16.6 o anteriores.

Esta vulnerabilidad es una característica de hardware, posiblemente basada en el principio de “seguridad por oscuridad, y puede haber sido diseñada para pruebas o depuración. Tras el ataque inicial a iMessage y la obtención de permisos de acceso, los atacantes utilizan esta funcionalidad de hardware para evadir las protecciones de seguridad y manipular el contenido de las áreas de memoria protegidas. Este paso fue crucial para tener el control total del dispositivo. Apple ya ha parcheado esta vulnerabilidad y la identificó como CVE-2023-38606.

De acuerdo con Kaspersky, la vulnerabilidad aún no había sido documentada públicamente, lo que representa un reto para su detección y análisis mediante métodos de seguridad convencionales. Los investigadores de GReAT llevaron a cabo una detallada ingeniería inversa, analizando meticulosamente la integración del hardware y software del iPhone. El equipo también tuvo que descifrar el funcionamiento del SoC (System on a chip) y su interacción con el sistema operativo iOS, especialmente lo relacionado con la gestión de la memoria y los mecanismos de protección.

“Esta no es una vulnerabilidad común. Debido a la naturaleza cerrada del ecosistema iOS, el proceso de descubrimiento fue desafiante y tomó mucho tiempo, y requirió una comprensión exhaustiva de las arquitecturas tanto del hardware y software. Lo que este descubrimiento nos ha enseñado una vez más, es que incluso, las protecciones avanzadas basadas en hardware pueden llegar a ser ineficaces contra un atacante sofisticado, especialmente cuando hay características que permitan eludir estas protecciones”, afirma Boris Larin, investigador de seguridad senior de Kaspersky.

La “Operation Triangulation” es una sofisticada campaña APT que utiliza exploits desconocidos (de día cero) distribuidos a través de iMessage, lo que permite a los atacantes controlar el dispositivo objetivo y acceder a sus datos. Ante esta situación, Apple ya ha puesto a disposición de los usuarios un conjunto de parches de seguridad para resolver las cuatro vulnerabilidades de día cero identificadas en las investigaciones de Kaspersky y que podrían afectar a diversos dispositivos, como iPhones, iPods, iPads, computadoras macOS, Apple TV y Apple Watch. Kaspersky también informó a Apple sobre la explotación de la funcionalidad del hardware, lo que llevó a su posterior corrección.

Para evitar ser víctima de un ataque sofisticado por un grupo conocido o desconocido, los investigadores de Kaspersky recomiendan aplicar las siguientes medidas de seguridad:

● Actualizar periódicamente el sistema operativo, los programas y la protección de seguridad para corregir cualquier vulnerabilidad conocida.
● Proporcionar al personal del SOC (Centro de Operaciones de Seguridad) acceso a la inteligencia de amenazas más reciente. El Portal de Inteligencia de Amenazas de Kaspersky es un punto de acceso único para los departamentos de TI de las empresas, que proporciona datos y conocimientos sobre ciberataques recopilados por Kaspersky durante más de 20 años.
● Capacitar a su equipo de ciberseguridad para hacer frente a las últimas amenazas selectivas con la formación en línea de Kaspersky desarrollada por expertos de GReAT.
● Para la detección, investigación y corrección de incidentes en puntos finales, adoptar soluciones EDR como Endpoint Detection and Response de Kaspersky.
● Investigar las alertas y amenazas identificadas por los controles de seguridad a través de los Servicios de Respuesta a Incidentes y Forense Digital de Kaspersky para obtener información más detallada.
Para saber más sobre “Operation Triangulation ” y los detalles del análisis técnico, visite el informe en Securelist.com.
Acerca de Kaspersky
Kaspersky es una empresa global de ciberseguridad y privacidad digital fundada en 1997. La profunda experiencia de Kaspersky en inteligencia de amenazas y seguridad se transforma constantemente en soluciones y servicios de seguridad innovadores para proteger a empresas, infraestructuras críticas, gobiernos y consumidores en todo el mundo. El amplio portafolio de seguridad de la compañía incluye una protección de endpoints líder y una serie de soluciones y servicios de seguridad especializados, así como soluciones de ciber inmunidad para combatir las amenazas digitales más avanzadas y en evolución. Más de 400 millones de usuarios están protegidos por las tecnologías de Kaspersky y ayudamos a 220,000 clientes corporativos a proteger lo que más valoran. Obtenga más información en https://latam.kaspersky.com
Para cualquier información adicional comunicarse a: +502 41211379 o al correo electrónico kasperskypr@techpr.guru.

Lanzan con éxito a la Luna el módulo de la NASA ‘Peregrino 1’

El despegue se realizó desde el Complejo de Lanzamiento Espacial 41 de la Fuerza Espacial de Cabo Cañaveral (Florida). Cuando alcance el satélite por su cuenta, se convertirá en el primer módulo de EEUU en llegar a la superficie.

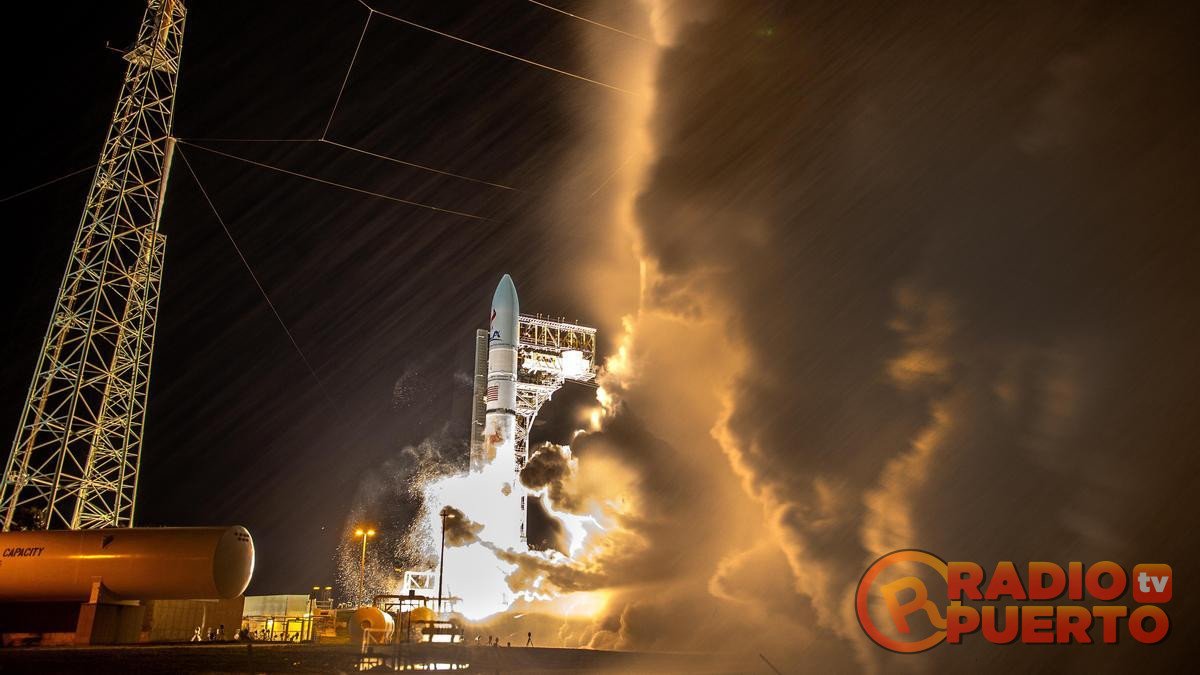
El lunes 8 de enero, la empresa estadounidense United Launch Alliance (ULA) ha lanzado desde Florida su nuevo cohete Vulcan Centaur con el módulo Peregrine cargado de instrumentos de la NASA para analizar la superficie de la Luna.

El despegue ocurrió como estaba previsto a las 2.20 hora local (7:20 GMT) desde el Complejo de Lanzamiento Espacial 41 de la Fuerza Espacial de Cabo Cañaveral, en el centro de Florida.

Ciberseguridad 2024: tendencias y nuevas tecnologías

San José, Costa Rica. A medida que se acerca el 2024, es esencial anticipar y comprender las tendencias emergentes que definirán el panorama de la ciberseguridad en el próximo año. En un entorno donde el crecimiento de los ciberdelitos se ha vuelto exponencial, subrayando la necesidad crítica de fortalecer las defensas digitales, la ciberseguridad se erige como el pilar fundamental para salvaguardar la integridad de los datos y la estabilidad de sistemas vitales.

En el escenario actual, ciberdelitos como el phishing, hacktivismo, ransomware y deepfake se han convertido en amenazas omnipresentes. Estos ataques, cada vez más sofisticados, apuntan a usuarios individuales, empresas y entidades gubernamentales por igual, evidenciando la necesidad de estrategias defensivas más avanzadas y proactivas. En este sentido, cobra relevancia la pregunta ¿cuáles son las herramientas que contribuirán a contrarrestar estas amenazas?

“El avance vertiginoso de la tecnología ha sido fundamental en la lucha contra las amenazas cibernéticas. La integración de herramientas de inteligencia artificial, análisis de comportamiento y machine learning representa un hito en la eficacia de la defensa contra los ciberdelitos. Estas innovaciones, más allá de su papel en la detección y prevención de ataques, se destacan por su capacidad para proporcionar respuestas ágiles y adaptativas frente a las complejas y cambiantes estrategias de los ciberdelincuentes. La convergencia de estas tecnologías ha marcado un cambio significativo en el paradigma de la seguridad digital, fortaleciendo las defensas y ofreciendo un panorama más robusto en la protección de la información y la infraestructura crítica.” señaló Ingrid Mora, gerente general para Costa Rica, empresa especializada en ciberseguridad y transformación digital.

Bajo este contexto, los especialistas mencionan 3 tecnologías claves que tomarán relevancia este 2024 para luchar contra los ciberdelitos:

1. Inteligencia Artificial (IA): es una tecnología que revoluciona cada vez más y es capaz de analizar patrones y detectar anomalías en tiempo real.
2. Tecnología cloud: recientemente un tema de conversación ha sido la adopción de la nube soberana, con esta tecnología las organizaciones pueden reducir el riesgo de filtraciones, espionaje y sabotaje, mientras se mejora la confiabilidad por parte de clientes y colaboradores.
3. Machine Learning: en conjunto con la IA esta tecnología optimiza el aprendizaje automático para adaptarse y mejorar las respuestas defensivas.

Conforme evolucionan las amenazas cibernéticas, la concienciación y la educación son cruciales. Empoderar a individuos y organizaciones con conocimientos sólidos sobre prácticas seguras en línea es esencial para crear una línea de defensa más robusta. “La mitigación de los ciberdelitos constituye un esfuerzo colectivo que demanda la colaboración de todos los actores involucrados. Únicamente a través de la sinergia de esfuerzos y la implementación de medidas preventivas efectivas podemos aspirar a configurar un entorno digital más seguro y resiliente en los años venideros. Este enfoque colaborativo se erige como un pilar esencial en la construcción de una ciberseguridad robusta que responda a los desafíos emergentes y promueva la confianza en la era digital.” concluyeron desde Noventiq.

Sobre Noventiq
Noventiq (Noventiq Holdings plc) es un proveedor global líder de soluciones y servicios en transformación digital y ciberseguridad, con sede en Londres. La empresa habilita, facilita y acelera la transformación digital para los negocios de sus clientes, conectando a más de 80.000 organizaciones en todos los sectores con una amplia selección de los mejores proveedores de TI, junto con sus propios servicios y soluciones.

Con una facturación de US$ 1.6 mil millones en el año fiscal 23 (12 meses que terminaron el 31 de marzo de 2023), Noventiq es actualmente una de las empresas de más rápido crecimiento en el sector. El crecimiento de la compañía se sustenta en su estrategia tridimensional para ampliar sus mercados, cartera y canales de venta. La estrategia está respaldada por un enfoque activo de fusiones y adquisiciones que permite a Noventiq aprovechar la consolidación en curso en la industria. Los 6.400 empleados de Noventiq trabajan en unos 60 países de Asia, América Latina, Europa, Oriente Medio y África, mercados con un importante potencial de crecimiento.

En mayo de 2023, Noventiq anunció su intención de cotizar en Nasdaq a través de una combinación comercial propuesta con Corner Growth Acquisition Corp.

Cyber security firewall interface protection concept. Businesswoman protecting herself from cyber attacks. Personal data security and banking
Por qué a veces la temperatura real es diferente a la sensación térmica

La temperatura que lees en el termómetro y lo que realmente sientes puede no coincidir. ¿Te ha ocurrido? La sensación térmica entra en juego, influenciada por múltiples factores, desde la velocidad del viento hasta tu vestimenta. Profundizamos en este fenómeno.

Seguro que has escuchado hablar muchas veces de la temperatura y de la sensación térmica, y te has dado cuenta de que no coinciden. De hecho, es algo que todos hemos vivido: que el termómetro indique una temperatura media, pero sentir un frío que nos cala hasta los huesos.

Esto no se debe a un error de nuestra percepción ni del termómetro, sino a la diferencia que existe entre la temperatura real y la sensación térmica. Pero ¿por qué? A continuación, te explicamos todo sobre la sensación térmica y por qué es un factor relevante.

Qué es la sensación térmica

La sensación térmica es la percepción de frío o calor que siente una persona según una combinación de factores meteorológicos, como la temperatura, la humedad y la velocidad del viento. Aunque la temperatura real del aire sea la misma, algunos días sentimos más frío que otros.

Nuestra piel se encuentra rodeada de una fina capa de aire que previene la pérdida de calor. Sin embargo, cuando el viento sopla a gran velocidad esta capa disminuye su grosor, favoreciendo que perdamos calor. Es precisamente por este motivo por el que es importante hablar de sensación térmica.

En invierno, la sensación térmica depende de la combinación de temperatura y viento, ya que son estos factores los que aumentan la sensación de frío. Por ejemplo, un día con una temperatura de 0ºC y con el viento en calma, la sensación térmica será de 0ºC. La sensación térmica se calcula para valores de temperatura inferiores a 10 ºC. Si a esa misma temperatura sopla un viento de 25 km/h la sensación será de -6ºC. En verano, la sensación térmica se calcula para valores de temperatura a partir de 20ºC.

Es importante tener en cuenta que no todas las personas son iguales en cuanto a la sensación de calor o frío. La sensación térmica se mide a través de una fórmula en la que se incluyen la temperatura en grados Farenheit y la velocidad del viento en millas por hora. También es posible hacer el cálculo con grados Celsius y metros por segundo.

Qué factores influyen en la sensación térmica

Estos son los factores que influyen en la sensación térmica:

1. Temperatura: es el factor más evidente y se mide con un termómetro. A mayor temperatura, mayor sensación de calor.

2. Humedad relativa: es la cantidad de vapor de agua presente en el aire. A mayor humedad, mayor sensación de calor.

3. Velocidad del viento: a mayor velocidad del viento, mayor sensación de frío.

4. Radiación solar: la exposición directa al sol puede aumentar la sensación de calor.

5. Índice metabólico: es la cantidad de calor que produce el cuerpo humano. A mayor índice metabólico, mayor sensación de calor.

6. Ropa: la ropa que se lleva puesta puede influir en la sensación térmica.

7. Edad, género y peso: no todas las personas son iguales en cuanto a la sensación de calor o frío. Por ejemplo, suelen ser menos frioleros las personas gordas que las delgados, las mujeres que los varones y los jóvenes que los viejos, aunque esto está lleno de excepciones.

Queridos Reyes Magos: ¿cómo configuro el primer smartphone de mis hijos?

Expertos de Kaspersky comparten guía básica para configurar adecuadamente los primeros dispositivos móviles de los niños, reduciendo riesgos en el ciberespacio.
Los Reyes Magos dejarán a muchos niños su primer smartphone este 6 de enero, sin embargo, cuando se trata de la vida digital de sus hijos y el uso de estas tecnologías, la privacidad se convierte en una de las principales preocupaciones para 68% de los papás latinoamericanos, de acuerdo al estudio de Kaspersky llamado Hábitos Digitales. A fin de protegerlos, algo que deben tener en cuenta los ayudantes de Melchor, Gaspar y Baltazar es que configurar adecuadamente los nuevos dispositivos móviles de los pequeños será de gran ayuda para reducir riesgos.

El estudio revela que 3 de cada 10 niños latinoamericanos recibe su primer dispositivo móvil entre los 8 y 9 años. Los países de América Latina están entre los principales objetivos de ciberataques a estos dispositivos pues entre agosto de 2022 y agosto de 2023, se registraron 5 ataques por minuto a smartphones y tabletas. Dado que los niños pueden llegar a ser aún más vulnerables a estos ataques si no cuentan con la protección necesaria, otras preocupaciones han crecido entre los padres de familia, por ejemplo, que sus hijos encuentren contenidos inapropiados para su edad, que sufran acoso en línea, que desarrollen una dependencia a los videojuegos o una percepción distorsionada de la realidad, y que su vida mental, física o social se vea afectada.

Ante la necesidad de proteger a los niños y de blindar los dispositivos móviles al ser una puerta de entrada para las ciberamenazas, los expertos de Kaspersky ofrecen a los ayudantes de los Reyes Magos cinco sencillos pasos para configurar el primer smartphone de sus hijos y ayudarlos a disfrutar de la tecnología de manera segura:
1. Crea una cuenta para niños. Ésta actúa como protección en el dispositivo, al evitar cosas como descargas de contenido para adultos o canciones con contenido explícito. Los niños pequeños no tienen por qué saber la contraseña de sus cuentas. Es recomendable que actives la autenticación de doble factor –si es posible habilitarla– y que la vincules a tu propio dispositivo, no al de los niños. Aquí puedes saber más sobre cómo configurar una cuenta para los pequeños en Android o en iOS.
2. Instala todas las aplicaciones básicas. Sobre todo, aquellas que admitan la comunicación o la ubicación geográfica (como las de servicio de mensajería instantánea y mapas), además de las aplicaciones de aprendizaje. No olvides establecer la configuración de privacidad y confidencialidad en cada una de las apps instaladas, para que tus hijos no puedan ser contactados a través de su número de teléfono por desconocidos. Algunas herramientas, como un verificador de privacidad, pueden ayudarte a escoger la configuración de protección óptima para diferentes dispositivos y plataformas.
3. Limita el tiempo de uso de los dispositivos. Para garantizar un equilibrio saludable, establece zonas y horarios libres de tecnología, tal vez durante la cena o las horas previas a dormir. Existen herramientas que te ayudan a delimitar el tiempo en el que tus hijos pueden usar sus dispositivos, ya sean 15 minutos, 1-2 horas o más; después de ese límite las apps se bloquearán. También puedes asignar una cantidad de tiempo a aplicaciones específicas, como sus juegos o aquellas que utilicen para sus tareas, además de ajustar periódicamente estos límites a medida que tus hijos crecen.
4. Controla el uso de Internet. Para prevenir el uso de Internet sin supervisión, desactiva el uso de datos móviles en los dispositivos de tus hijos y configura el acceso a la red WiFi de tu hogar. Esto debería ayudar a que los niños solo se conecten a Internet en casa. Si bien existen redes de WiFi gratis en varios lugares, es importante tener en cuenta que, comúnmente, estas redes no están protegidas, por lo que es muy fácil para los ciberdelincuentes interceptarlas y robar la información de quienes se conecten (contraseñas, sitios que visitan, contactos, etc).
5. Instala herramientas de control parental como Kaspersky Safe Kids que es de gran ayuda para que puedas filtrar el contenido, las webs no deseadas y las restricciones de aplicaciones por categoría y edad. También pueden apoyarte en la supervisión de la cantidad de tiempo que tus hijos pasan en línea y rastrear su ubicación actual.

Para más información sobre cómo mantener a los niños seguros en línea, visita el blog de Kaspersky.

Acerca de Kaspersky
Kaspersky es una empresa global de ciberseguridad y privacidad digital fundada en 1997. La profunda experiencia de Kaspersky en inteligencia de amenazas y seguridad se transforma constantemente en soluciones y servicios de seguridad innovadores para proteger a empresas, infraestructuras críticas, gobiernos y consumidores en todo el mundo. El amplio portafolio de seguridad de la compañía incluye una protección de endpoints líder y una serie de soluciones y servicios de seguridad especializados, así como soluciones de ciber inmunidad para combatir las amenazas digitales más avanzadas y en evolución. Más de 400 millones de usuarios están protegidos por las tecnologías de Kaspersky y ayudamos a 220,000 clientes corporativos a proteger lo que más valoran. Obtenga más información en https://latam.kaspersky.com
Para cualquier información adicional comunicarse a: +502 41211379 o al correo electrónico kasperskypr@techpr.guru.

Amenazas financieras para 2024: Más fraudes con IA, ransomware dirigido y ataques a la banca móvil

Los expertos de Kaspersky indican que la ciberdelincuencia está simplificando sus operaciones, pero las consecuencias de su actividad tendrán un mayor alcance al aprovechar la IA, la adopción de nuevos sistemas de pago digitales, dispositivos mal configurados y el surgimiento de nuevas tácticas.
El Panorama de Amenazas 2023 para América Latina mostró que en el último año las estafas financieras aumentaron un 50% en la región, mientras que en México este crecimiento fue del 41%. En este contexto, destaca la gran influencia de amenazas relacionadas con fraudes motivados por dinero, originarias de Brasil. Con base en las nuevas técnicas que surgieron a lo largo de 2023, los investigadores de Kaspersky ya evalúan cuáles serán las amenazas financieras para 2024.
“La principal conclusión que podemos extraer de nuestras previsiones es que la ciberdelincuencia está simplificando sus operaciones. Este hallazgo indica que las estafas más comunes, como el ransomware y el fraude financiero, se encuentran en una fase de maduración en la que los estafadores ya saben lo que deben hacer y están reduciendo el esfuerzo necesario para ser rentables”, afirma Fabio Assolini, director del Equipo Global de Investigación y Análisis para América Latina en Kaspersky.
Los expertos de la compañía prevén 8 principales amenazas financieras para el próximo año:
1. Explosión del uso de la Inteligencia Artificial (IA) para crear nuevas estafas dirigidas a información bancaria. Estas herramientas se utilizarán para generar anuncios, correos electrónicos y sitios web falsos que imitarán los canales y plataformas legítimas de las instituciones financieras, dificultando la distinción entre contenido auténtico y fraudulento. Este enfoque basado en IA dará lugar a una proliferación de campañas maliciosas de baja calidad, ya que la barrera de entrada para los ciberdelincuentes disminuirá y el potencial de fraude aumentará.

2. Aparición de estafas dirigidas a nuevos métodos de pago digitales. Las billeteras digitales, los sistemas contactless o los de pago inmediato y de cuenta a cuenta (A2A) –como PIX en Brasil, FedNow en EE. UU. y UPI en la India–, son ejemplos del auge en la adopción de nuevas formas para realizar transacciones bancarias. El que estas plataformas estén conectadas a la red facilitará las actividades de los delincuentes, quienes no dudarán en explotarlas para crear esquemas fraudulentos. Los expertos de Kaspersky esperan encontrar nuevo malware bancario –especialmente troyanos de banca móvil– diseñado para llevar a cabo fraudes utilizando las facilidades de estos sistemas de pago digitales.

3. Adopción de sistemas automatizados de transferencia (ATS) por parte de los ciberdelincuentes para atacar la banca móvil a nivel global. Esta tecnología surgió en los troyanos bancarios móviles brasileños y permite a los ladrones redirigir las transferencias electrónicas de smartphones infectados. Las dos principales ventajas para los ciberdelincuentes son la automatización del fraude y la consiguiente ganancia a escala, ya que pueden realizarse estafas simultáneas sin necesidad de alguna acción manual.

4. Los troyanos bancarios continuarán su expansión global, especialmente aquellos creados y difundidos desde Brasil. Ante la rápida adopción de nuevos métodos de pago digitales, es posible que las familias de este tipo de malware que ya utilizan la técnica de redirigir las transferencias electrónicas de smartphones infectados (BRats, Yaats, GoatMW, CriminalMW y BrAngler) se exporten a otros países. Además, ciberdelincuentes de Europa del Este (una región tradicional para la creación de estafas financieras) han cambiado su enfoque hacia los ataques de ransomware. Como resultado, los troyanos bancarios brasileños llenarán el vacío de los grupos que solían crear amenazas para el fraude financiero de escritorio. Familias como Grandoreiro están preparadas para llevar a cabo estafas en más de 900 bancos repartidos por 40 países. Otro ejemplo anunciado recientemente por Kaspersky es Guildma.

5. Ataques de ransomware más selectivos a la hora de dirigirse a las víctimas. Esta tendencia pretende ampliar las posibilidades de éxito para recibir el pago del rescate o exigir cantidades de dinero más elevadas. Esto hará que la amenaza sea aún más selectiva y perjudicial para las instituciones y empresas financieras. Los expertos de Kaspersky también prevén que el ecosistema de afiliación criminal presente una estructura más fluida, con miembros que a menudo se alternen o trabajen para varios grupos simultáneamente. Esta adaptabilidad dificultará cada vez más la labor de las autoridades policiales a la hora de localizar y combatir el ransomware.

6. Explotación de programas de código abierto para realizar ataques contra empresas. El aumento de paquetes de código abierto con puertas traseras es una tendencia preocupante para 2024. Los ciberdelincuentes explotarán cada vez más las vulnerabilidades de los programas de código abierto para poner en peligro la seguridad de las empresas. Es probable que estos ataques den lugar a más violaciones de datos y pérdidas financieras.

7. Disminución de la explotación de vulnerabilidades desconocidas (día cero) y aumento de los exploits de “un día”. Encontrar una vulnerabilidad que nadie conoce en un programa popular es cada vez más difícil. Esto llevará a los delincuentes a aprovechar vulnerabilidades que no son de día cero y que se han hecho públicas recientemente, dejando a las víctimas sin tiempo suficiente para instalar los parches de seguridad que necesitan para protegerse, los cuales, a menudo ya están disponibles. Podría implicar un riesgo importante para las redes del sector financiero.

8. Más ataques contra dispositivos y servicios mal configurados. Los expertos de Kaspersky creen que aumentarán los ataques dirigidos contra empresas con dispositivos y servicios en línea mal configurados. Esta negligencia facilita a los ciberdelincuentes el acceso no autorizado a las redes corporativas, aumentando el riesgo para datos bancarios y confidenciales, así como las posibilidades de un ataque exitoso.
“Lamentablemente, las empresas de América Latina siguen viendo la ciberseguridad como un gasto y priorizan la inversión con el precio más bajo. Por otro lado, los cibercriminales ya son profesionales que buscan escalar sus operaciones y ampliar el beneficio. Esta mezcla puede ser muy perjudicial para las empresas si no se planifica la defensa para identificar un ataque de forma proactiva, impidiendo que los delincuentes alcancen su objetivo final”, afirma Assolini.
Lee más detalles sobre las previsiones de amenazas en el sector financiero para 2024 en Securelist.com.
Este informe forma parte de las Predicciones de Amenazas Verticales para 2024 y es uno de los segmentos del Boletín de Seguridad de Kaspersky (KSB), una serie anual de análisis sobre las principales tendencias en el mundo de la ciberseguridad. Visita este enlace para ver otros contenidos de la serie.

Acerca de Kaspersky
Kaspersky es una empresa global de ciberseguridad y privacidad digital fundada en 1997. La profunda experiencia de Kaspersky en inteligencia de amenazas y seguridad se transforma constantemente en soluciones y servicios de seguridad innovadores para proteger a empresas, infraestructuras críticas, gobiernos y consumidores en todo el mundo. El amplio portafolio de seguridad de la compañía incluye una protección de endpoints líder y una serie de soluciones y servicios de seguridad especializados, así como soluciones de ciber inmunidad para combatir las amenazas digitales más avanzadas y en evolución. Más de 400 millones de usuarios están protegidos por las tecnologías de Kaspersky y ayudamos a 220,000 clientes corporativos a proteger lo que más valoran. Obtenga más información en https://latam.kaspersky.com
Para cualquier información adicional comunicarse a: +502 41211379 o al correo electrónico kasperskypr@techpr.guru.